Inteligencia artificial: un nuevo escudo de las empresas contra los ciberataques
Su implementación requiere controles de seguridad, reglas claras y capacitación para proteger a las organizaciones de ataques cada vez más sofisticados
Reciba las últimas novedades e información directamente en su correo.
La inteligencia artificial (IA) puede ayudar a las empresas a detectar amenazas digitales, analizar grandes cantidades de información y automatizar tareas que antes requerían más tiempo.
Sin embargo, para aprovechar estas ventajas, las organizaciones necesitan definir cómo utilizarla, establecer controles y preparar a sus colaboradores.
El impacto de esta tecnología también se refleja en los costos asociados con los incidentes de seguridad.
Las compañías que utilizan ampliamente inteligencia artificial y automatización reducen en aproximadamente $1,93 millones el costo promedio de una brecha de seguridad, según datos de IBM.
En el sector financiero, estas herramientas permiten analizar grandes volúmenes de alertas, identificar comportamientos inusuales, priorizar riesgos e investigar posibles amenazas con mayor rapidez.
BAC, por ejemplo, utiliza inteligencia artificial para investigar alertas, generar reportes ejecutivos, automatizar análisis y reforzar la protección de los dispositivos.
También aplica herramientas para analizar comportamientos y gestionar la exposición a riesgos digitales.
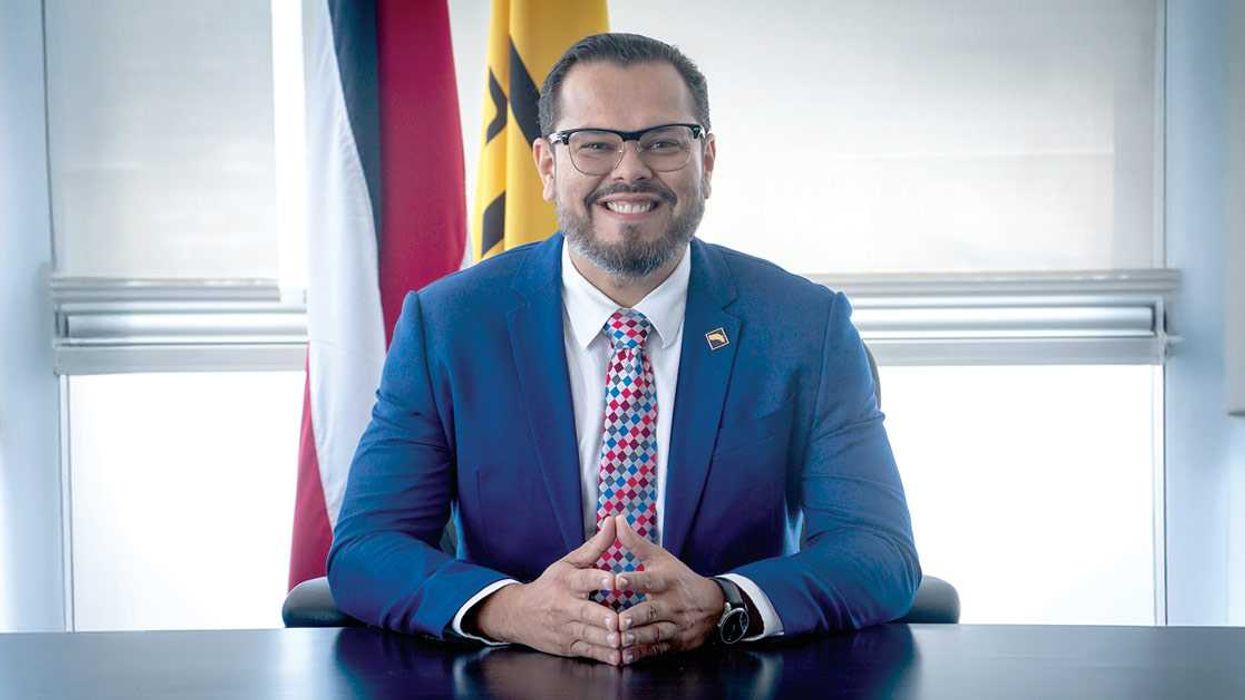
“La IA no reemplaza a los profesionales. Les permite concentrarse en decisiones estratégicas y en la protección efectiva de nuestros clientes”, dijo Carlos Salguero, vicepresidente de Tecnología e Información de BAC.
La tecnología también puede facilitar ataques más sofisticados, como fraudes con videos o audios falsos, conocidos como "deepfakes", y mensajes de phishing diseñados para engañar a personas específicas.
“La verdadera discusión ya no radica en si debemos usar inteligencia artificial, sino cómo podemos gobernarla de manera responsable, segura y alineada al riesgo”, agregó Salguero.
Uno de los principales desafíos para las entidades financieras es responder a las amenazas en menos tiempo.
Y es que los atacantes cuentan con herramientas cada vez más avanzadas y capacidades de inteligencia artificial que les permiten encontrar vulnerabilidades y preparar ataques con mayor rapidez.
Otros informes de IBM registran un aumento del 44% en los ataques relacionados con la explotación de aplicaciones expuestas.
Además, cerca del 40% de los incidentes analizados comienza con la explotación de vulnerabilidades conocidas.
“En BAC hemos concluido que los principales desafíos a futuro son la velocidad del cambio tecnológico, la gestión de terceros, la complejidad regulatoria, la visibilidad sobre nuestros activos y la disponibilidad de talento especializado. Esos son los factores que determinan la resiliencia de una organización financiera moderna”, señaló Salguero.
La preparación de los colaboradores también es clave. El fraude digital y las técnicas de ingeniería social siguen siendo riesgos importantes para las organizaciones.
Como parte de sus medidas de prevención, BAC realiza simulaciones de phishing para ayudar a sus colaboradores a reconocer estos intentos de engaño y reforzar la capacitación mediante retroalimentación y mejora continua.
La entidad también utiliza controles de identidad y acceso, autenticación multifactor (MFA) y herramientas como CyberArk, Zero Trust, SASE y NAC.
Estas medidas buscan limitar los riesgos y reducir el impacto de posibles errores humanos.
El objetivo es que la seguridad no dependa únicamente de que cada persona evite equivocaciones, sino que existan mecanismos capaces de contener sus consecuencias.